Тема
Создание собственных шаблонов ролей
В платформе Боцман есть три группы шаблонов ролей (глобальные разрешения, разрешения по действиям в кластере, разрешения по действиям в проектах/пространствах имён). Эти шаблоны можно назначать пользователям или группам пользователей для разграничения прав доступа к тем или иным подсистемам платформы.
Подробнее о группах и встроенных шаблонах — в разделе Шаблоны ролей.
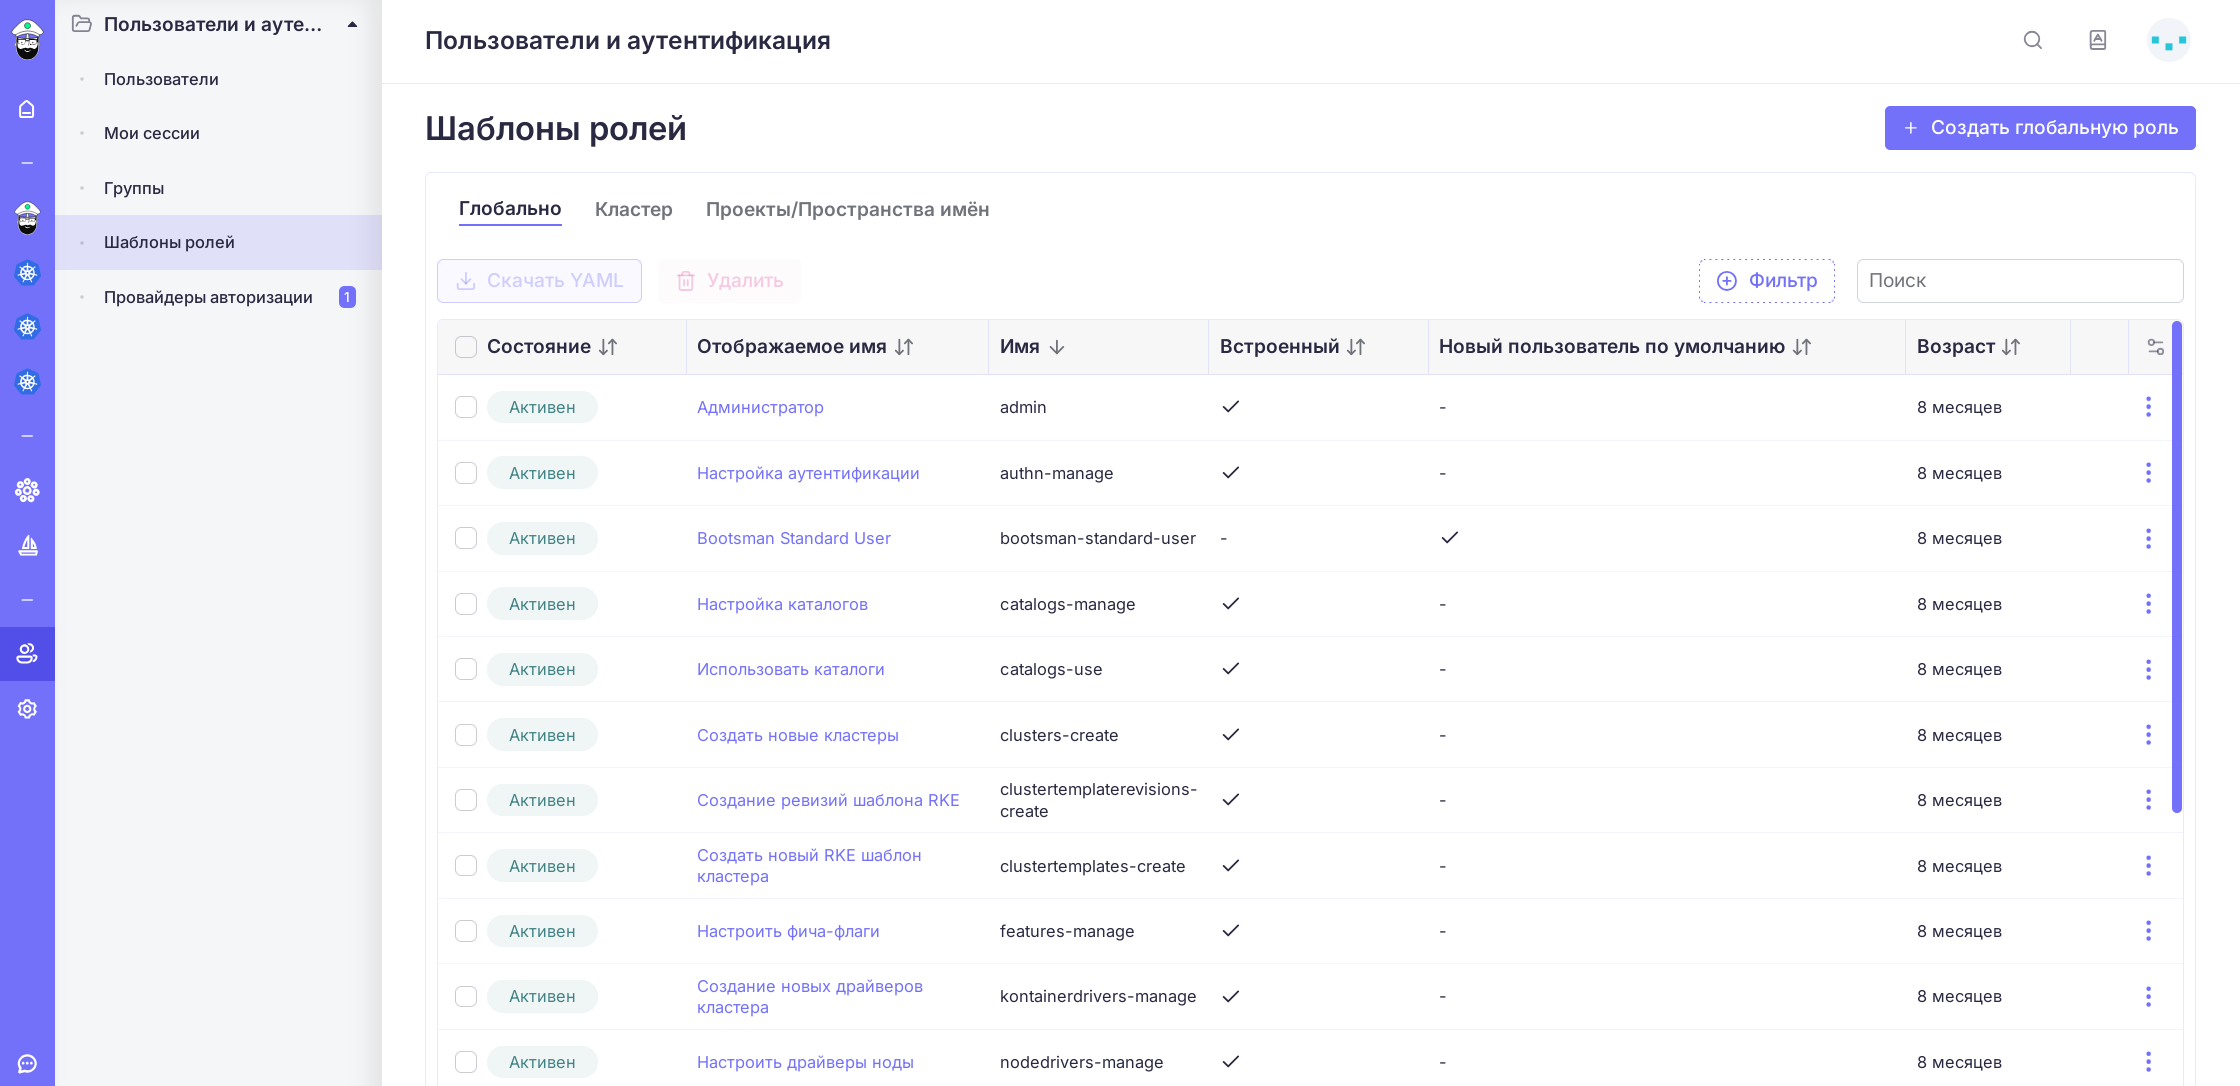
Шаблоны ролей находятся в разделе меню Пользователи → Шаблоны ролей:
Создание шаблона роли
В ряде случаев встроенных шаблонов может быть недостаточно, и может возникнуть необходимость создать собственный шаблон роли с определёнными настройками.
Рассмотрим создание собственного шаблона роли, использование которого даст пользователю права доступа к определённым подам и их логам только на чтение.
Данный шаблон роли по смыслу относится к категории Проекты/Пространства имён, так как поды и логи находятся именно на этом уровне. Необходимо:
- Перейти в категорию Проекты/Пространства имён.
- Нажать кнопку Создать роль проекта/пространства имён.
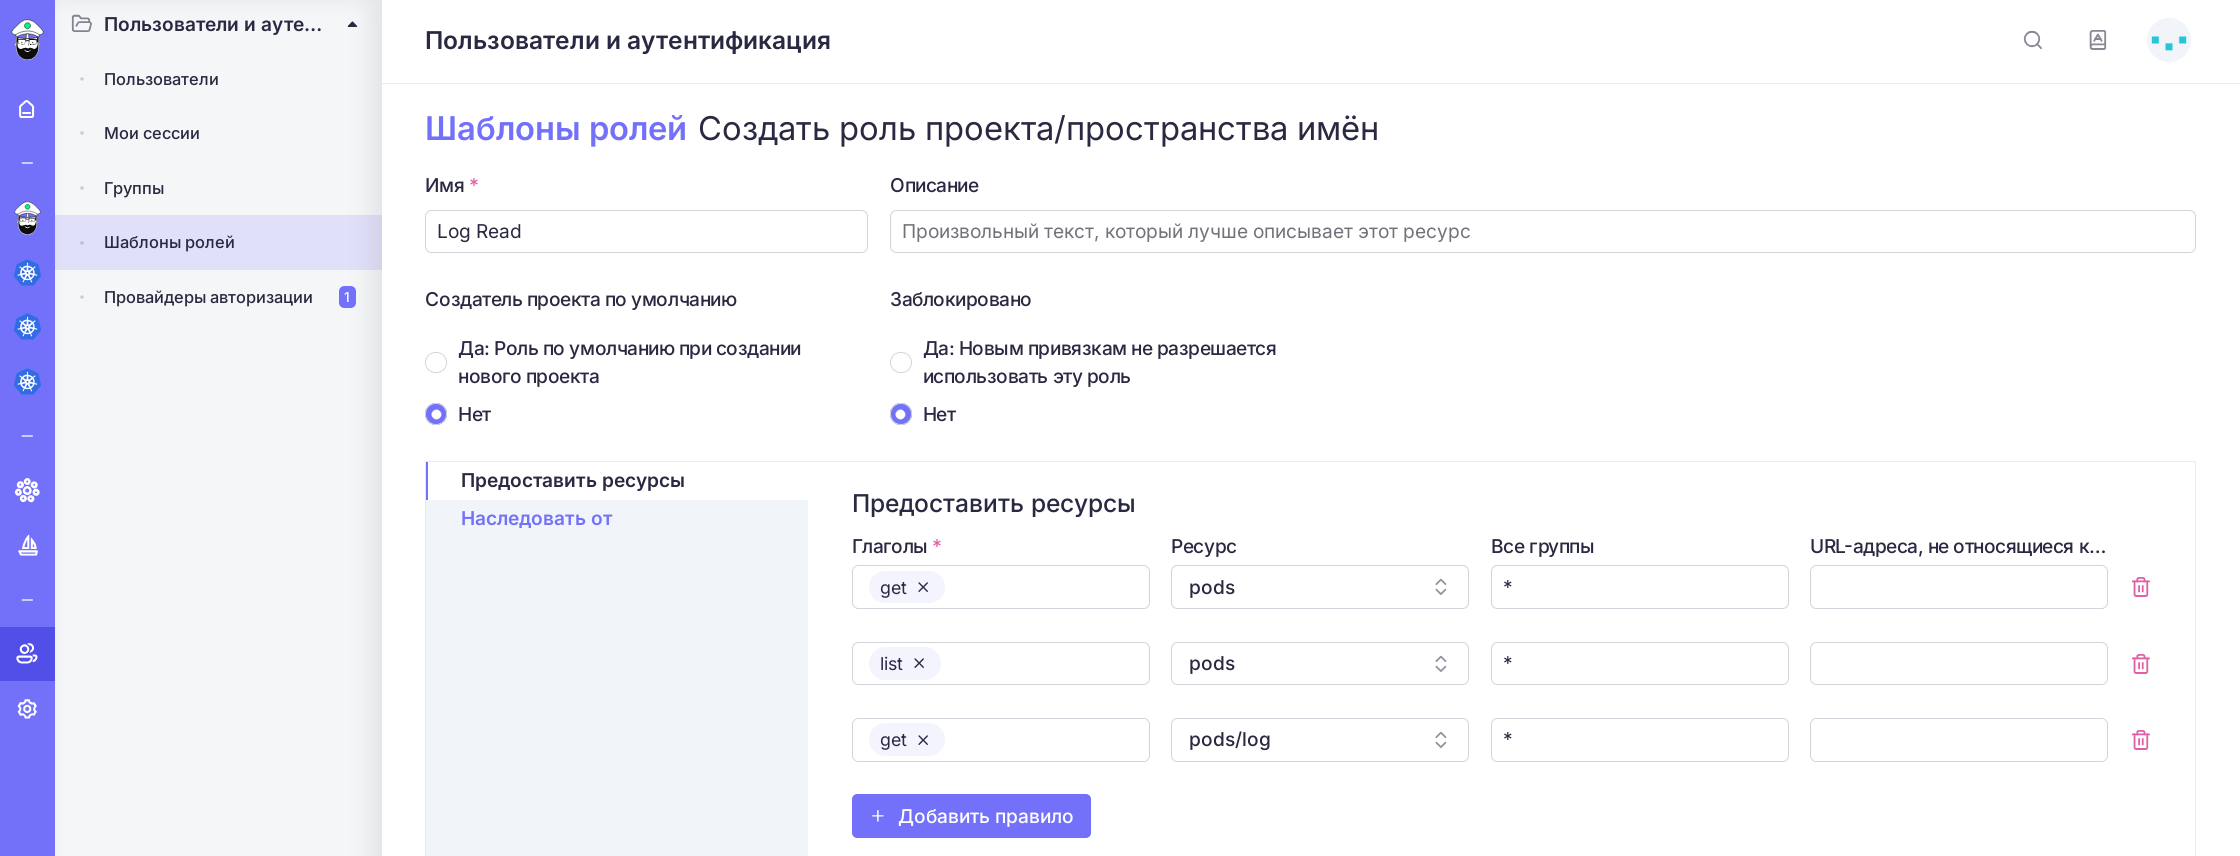
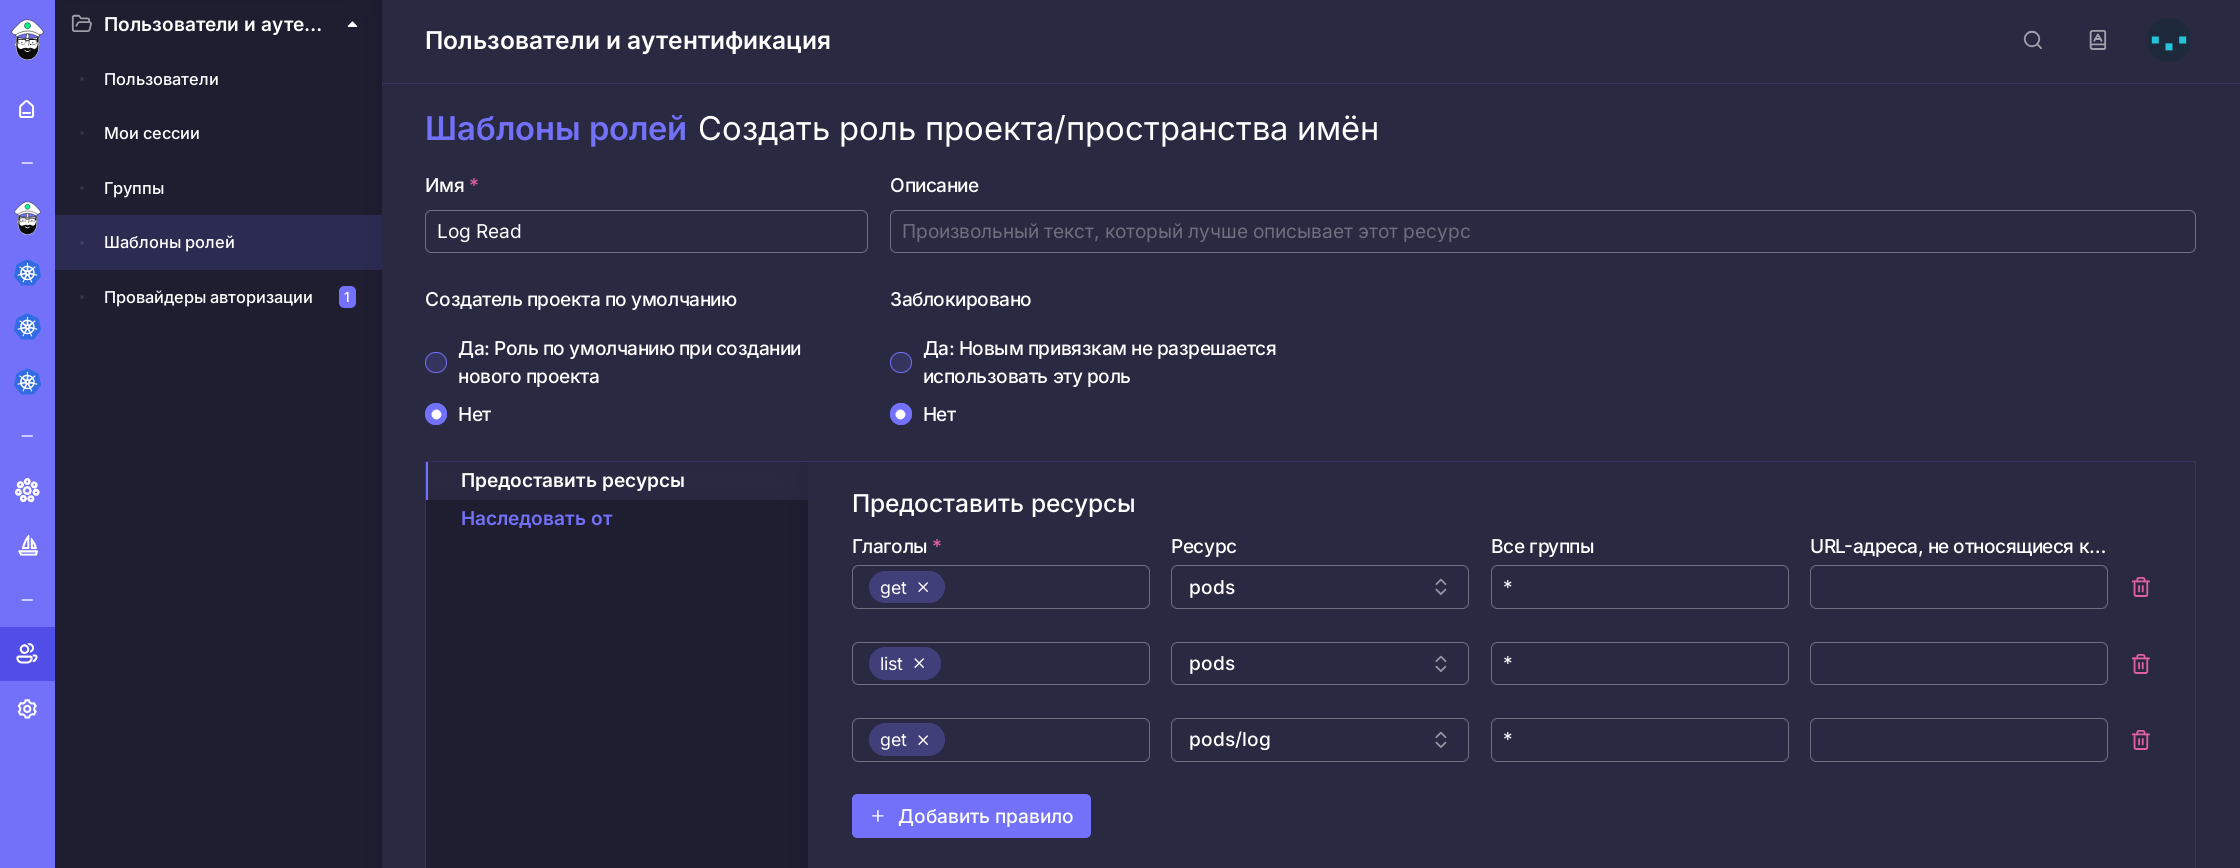
- Ввести имя проекта и добавить правила так, как показано на скриншотах:
- Нажать кнопку Сохранить.
Примечание
Созданный шаблон роли будет доступен для назначения всем проектам кластера.
Назначение шаблона роли проекту
После сохранения роль готова к использованию. Для её назначения необходимо:
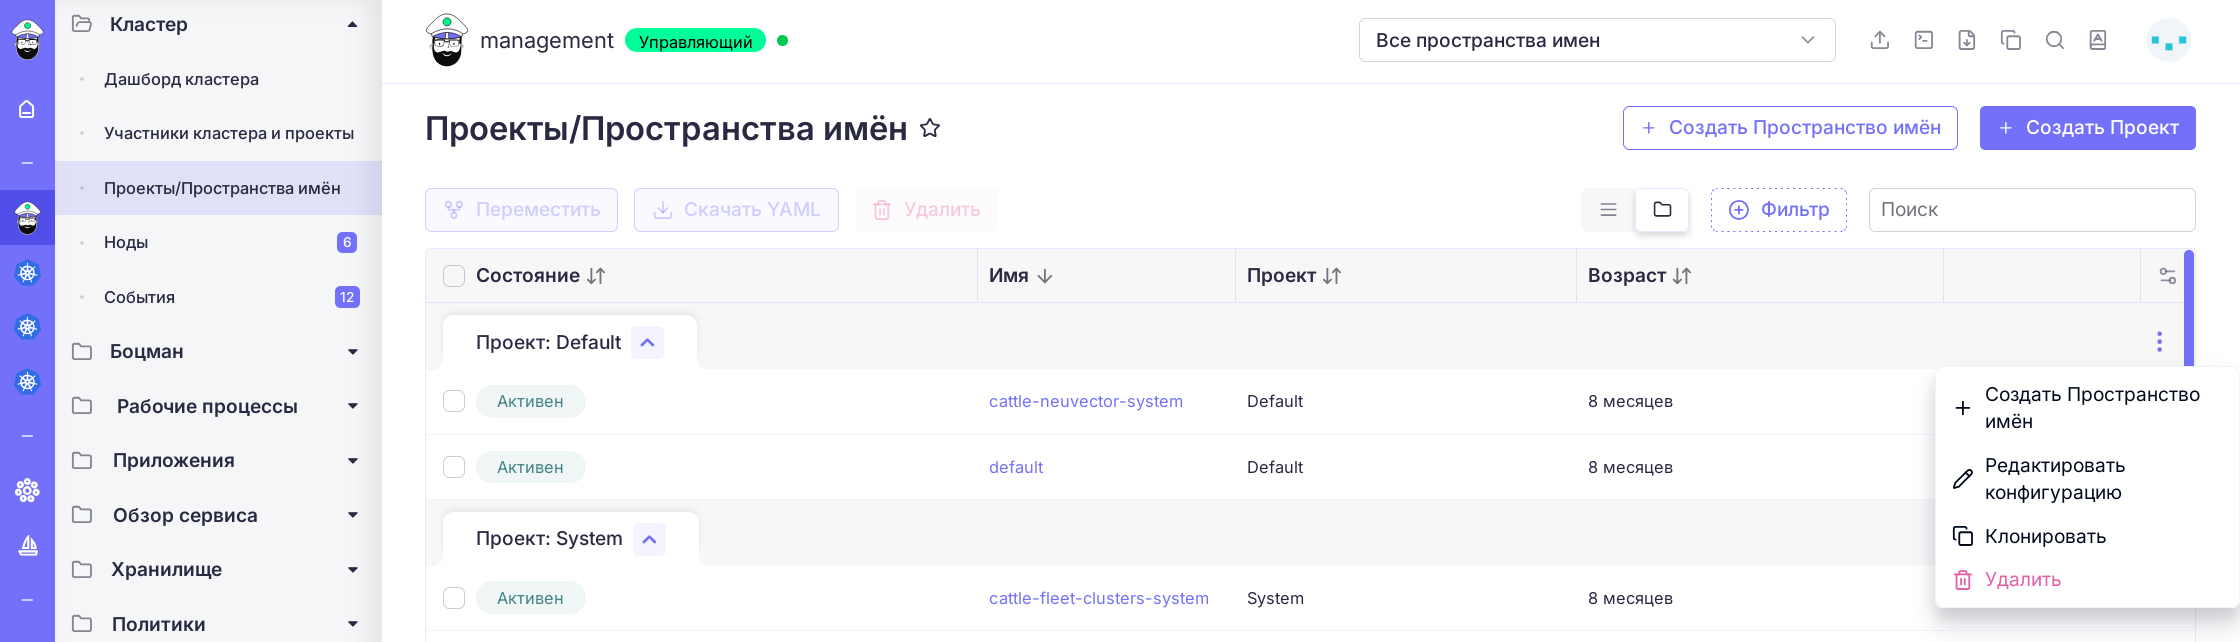
- Перейти в нужный кластер, в раздел Проекты/Пространства имён.
- Выбрать проект, на уровне которого необходимо выдать права.
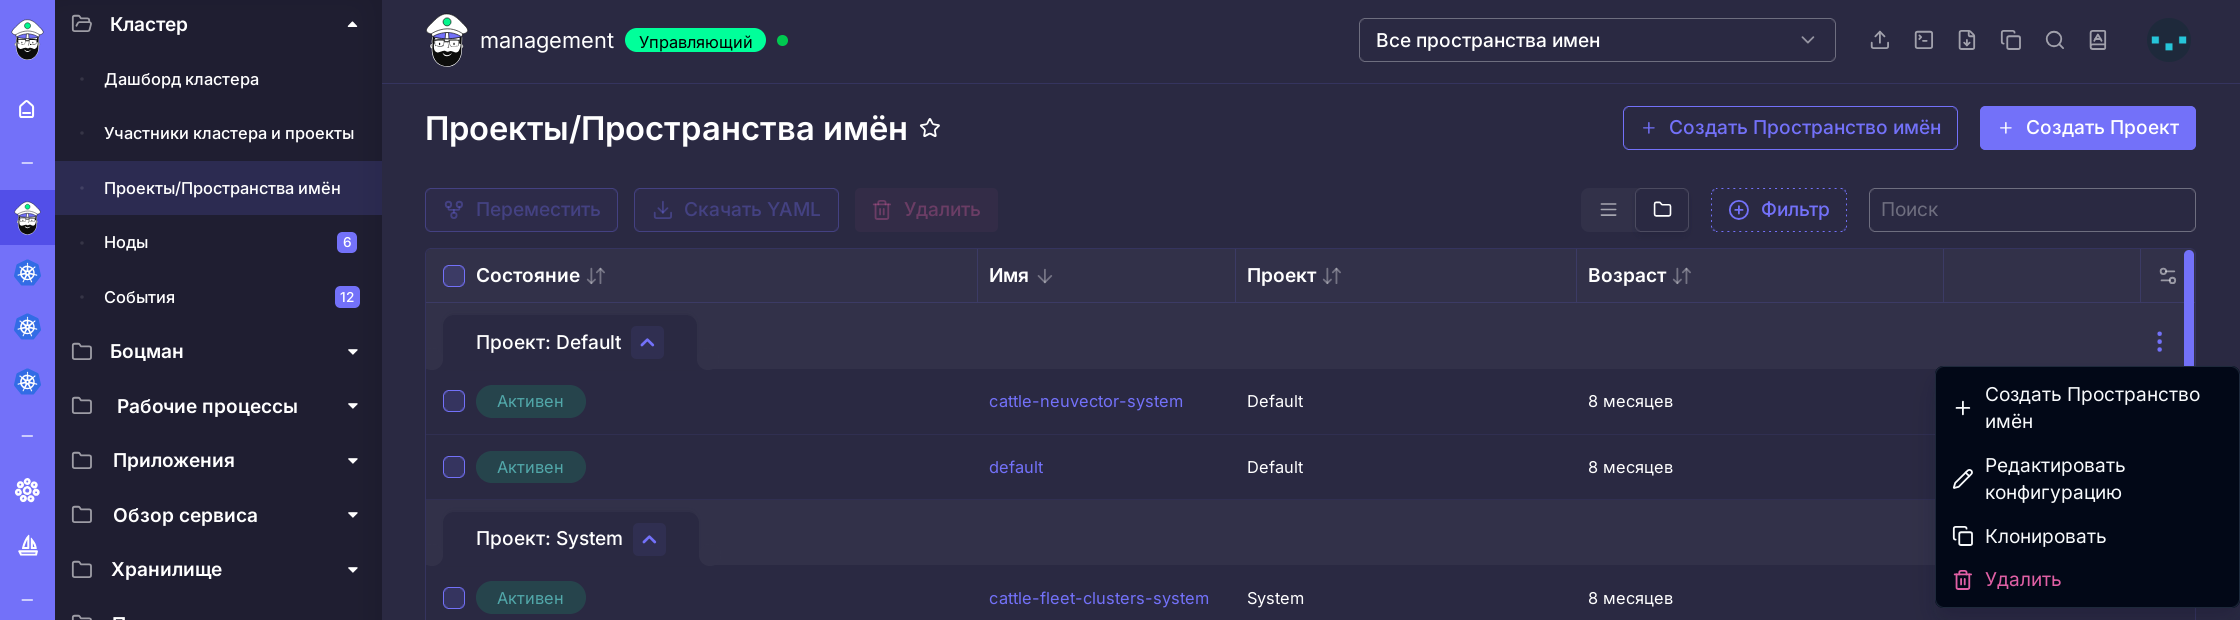
- Нажать на три точки справа от проекта и выбрать пункт Редактировать конфигурацию:
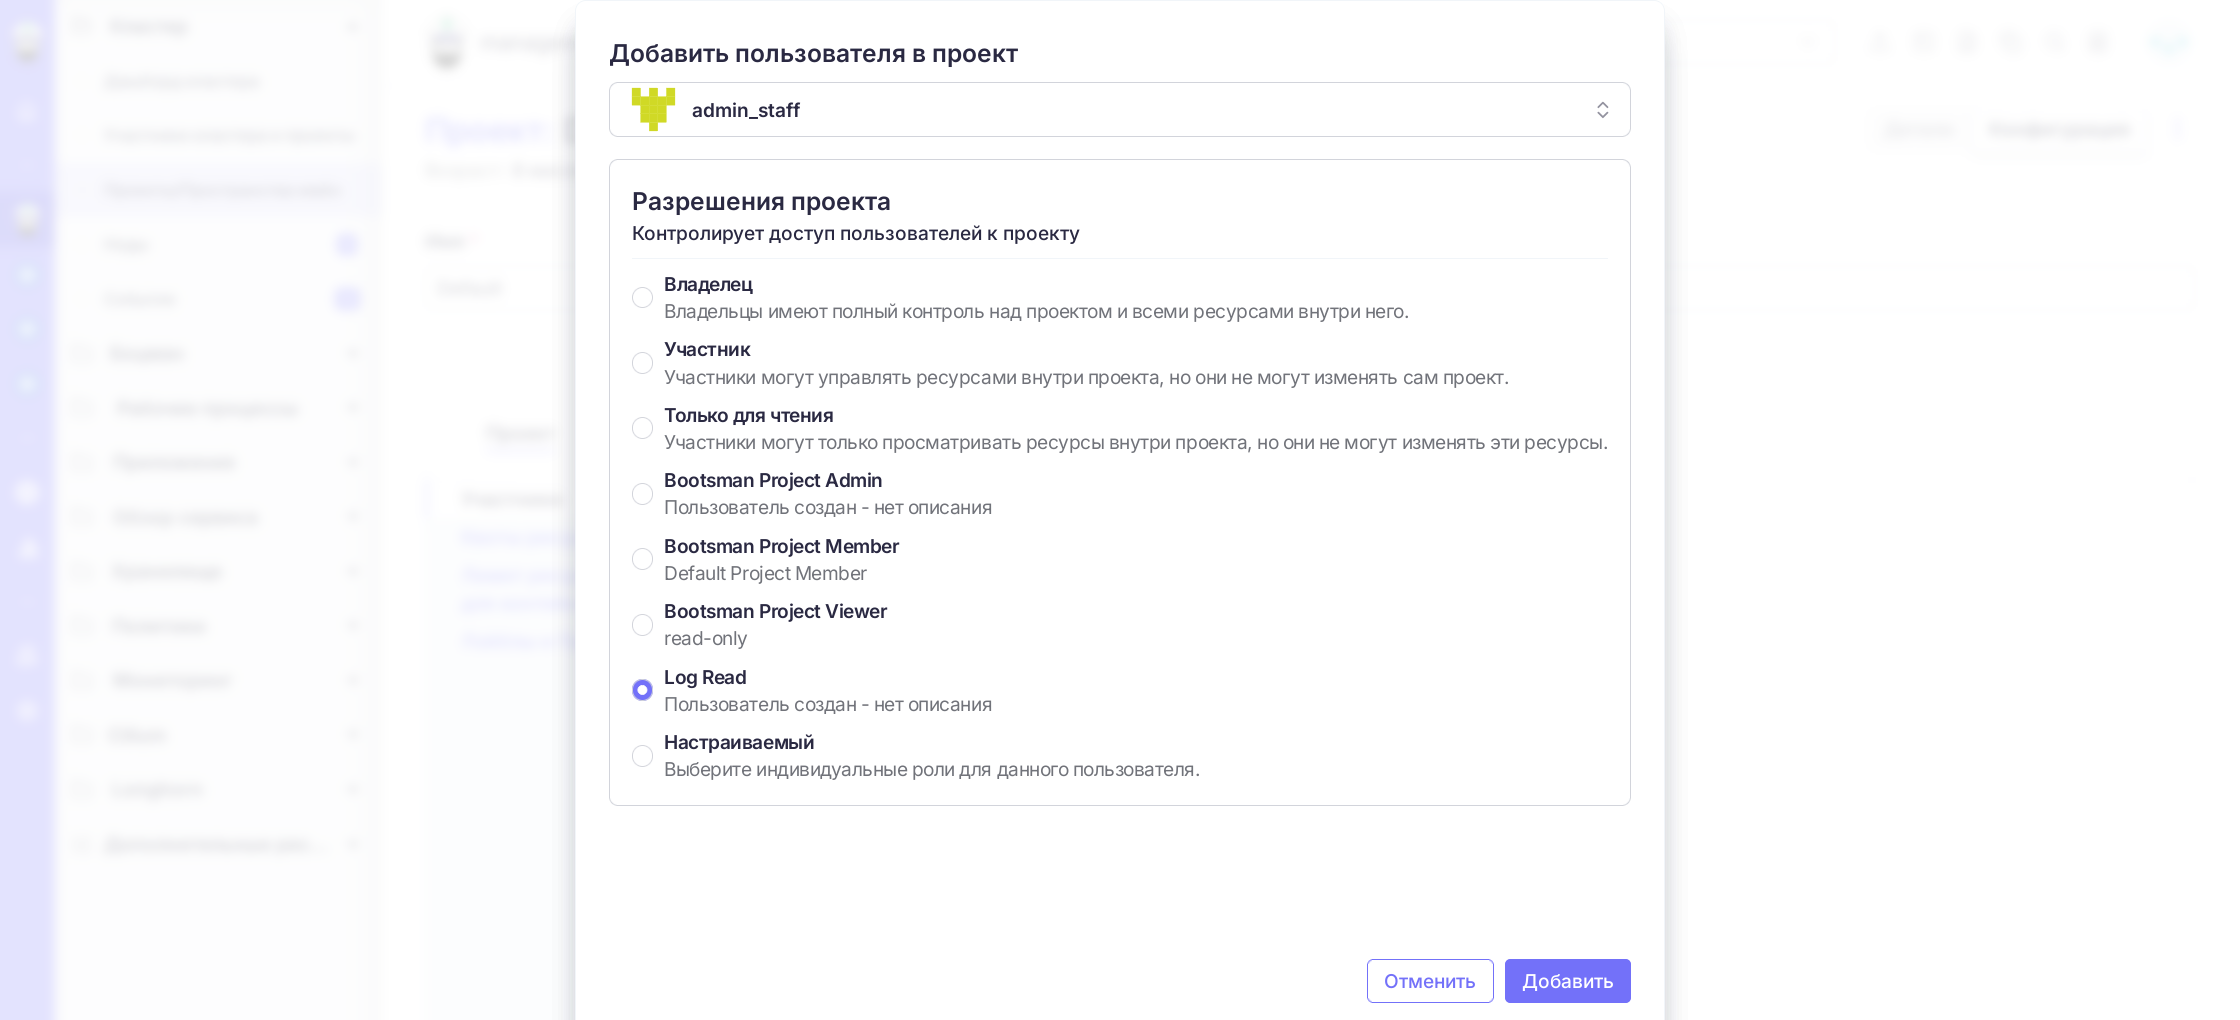
- На странице Участники нажать кнопку Добавить.
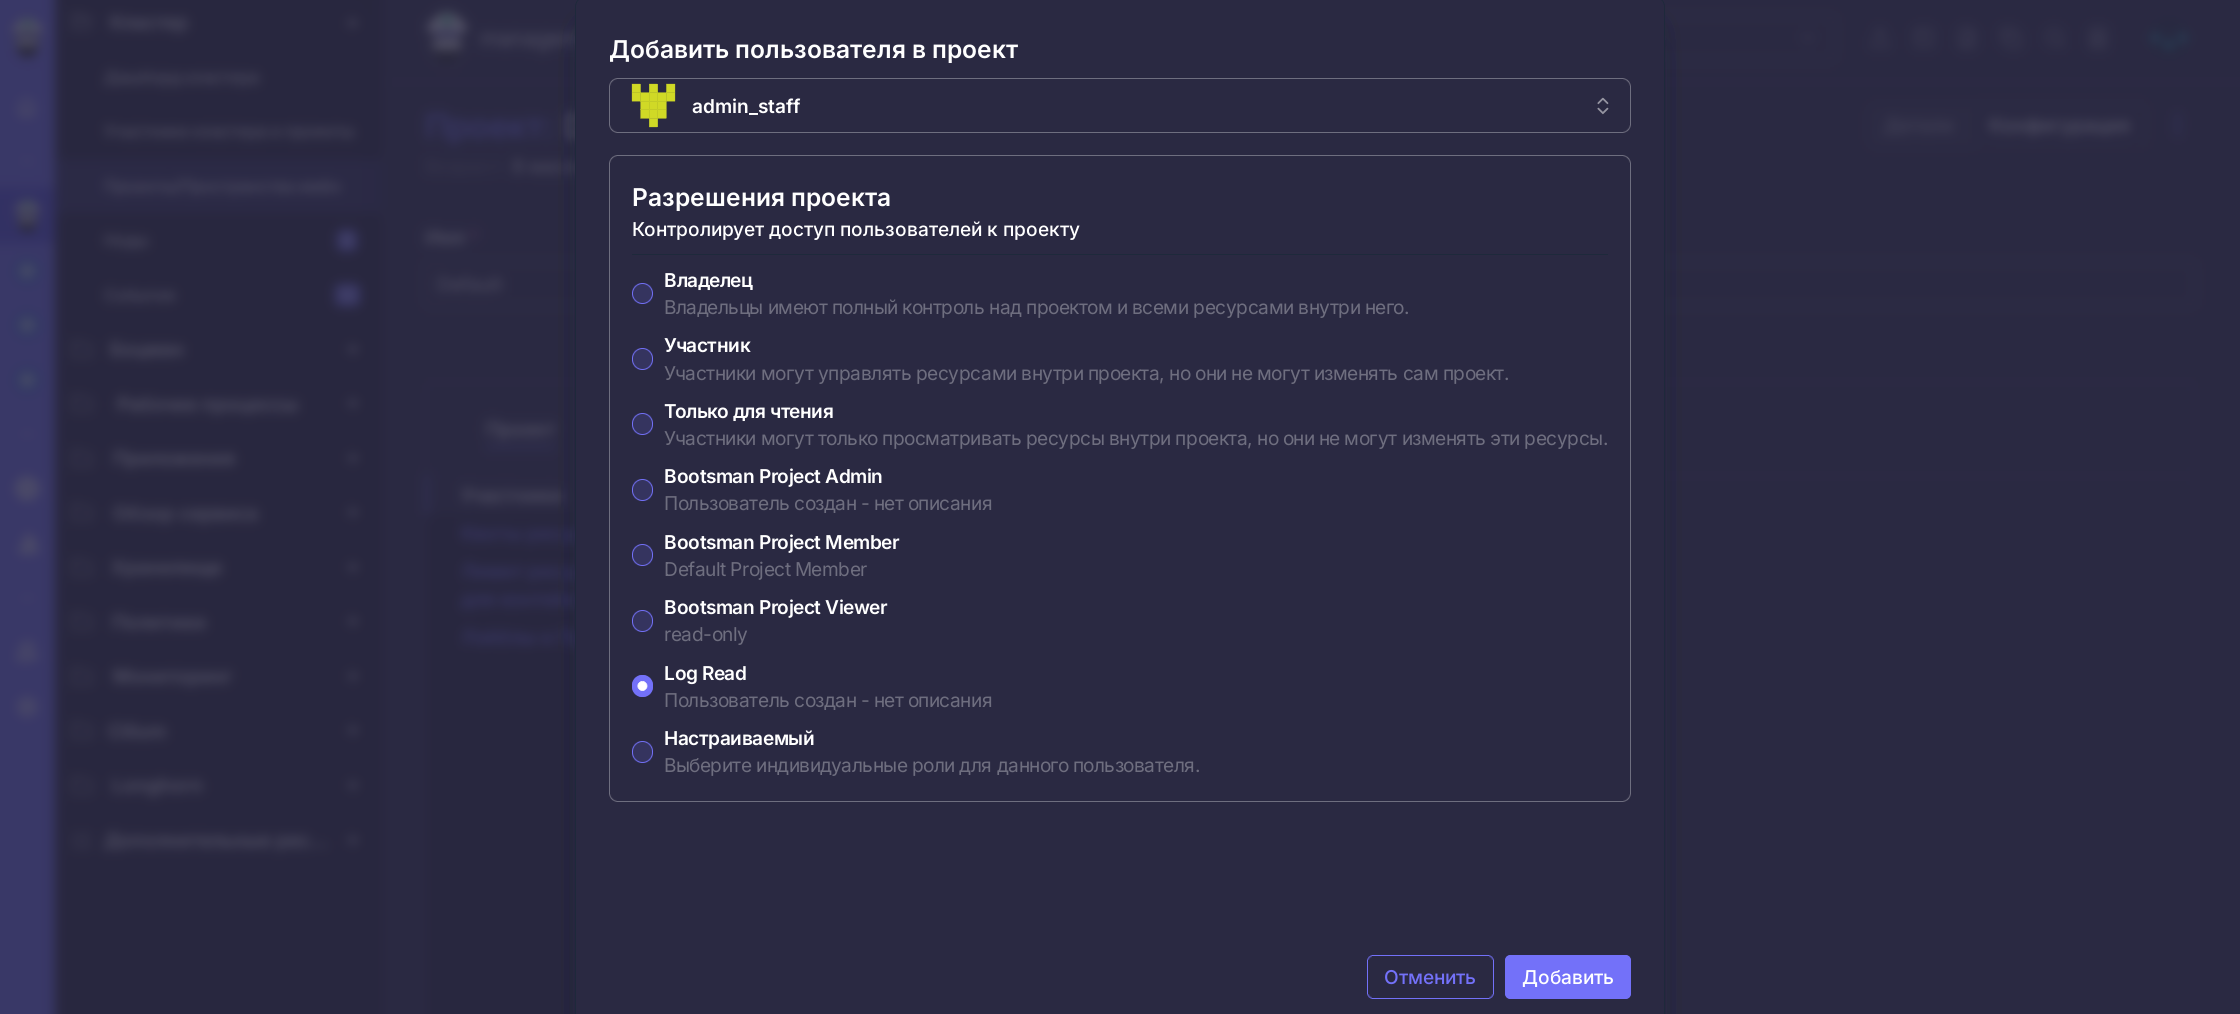
- В выпадающем меню выбрать пользователя или группу пользователей, для которых необходимо назначить шаблон роли.
- Из списка ниже выбрать созданный ранее шаблон роли.
- Нажать кнопку Добавить:
- Нажать кнопку Обновить, чтобы применить настройки к выбранному проекту.
Проверка результата
Теперь, когда права выданы, можно проверить их работу любым доступным способом.
Проверка через CLI
Выполните команду от имени пользователя, которому назначена роль:
bash
kubectl get pods -n <имя_проекта>Ожидаемый результат: список подов проекта отображается. При попытке удалить или изменить под должна появляться ошибка, так как роль предоставляет доступ только на чтение.
Проверка через веб-интерфейс
- Авторизуйтесь в веб-интерфейсе платформы под пользователем, которому назначена роль.
- Перейдите в раздел Проекты/Пространства имён → выберите нужный проект.
- Откройте вкладку Поды (Pods).
Ожидаемый результат: поды проекта видны, кнопки удаления и редактирования отсутствуют или неактивны, что соответствует правам только чтение.